En poste · La Banque Postale

Développeur,orienté Cloud Azure.

Isaac Hassani·Toulouse, France

Je construis des infrastructures sur Azure (identités, réseau, gouvernance) et j'automatise leur mise en production avec Azure DevOps : pipelines CI/CD et Infrastructure as Code.

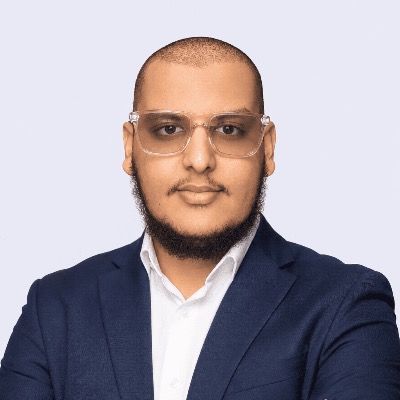
Isaac Hassani, développeur orienté Cloud Azure à Toulouse
01

Deux terrains, une trajectoire.

Le profil

Développeur formé au full-stack, je construis aujourd'hui dans le cloud Microsoft.Mon poste me donne le terrain ; Azure et Azure DevOps sont ma trajectoire.

Azure
Ma trajectoire

Azure & Azure DevOps

Je construis sur Azure (ressources, réseau, identité, gouvernance) et j'automatise avec Azure DevOps : repos, pipelines CI/CD, Infrastructure as Code. AZ-900 en poche, je prépare l'AZ-104.

AzureAzure DevOpsCI/CDBicep · IaCEntra ID
02

D'où je viens, où je vais.

Parcours
Institut Limayrac Institut Limayrac · Toulouse
03

Certifié Microsoft.

Certifications
Badge Microsoft Student Ambassadors
Programme Microsoft
Microsoft Student Ambassador

Programme mondial de Microsoft, rejoint sur candidature et sélection : dossier technique, projet de contribution et entretien. Les ambassadeurs représentent Microsoft dans leur école, accèdent aux ressources Azure et progressent par paliers selon leur engagement.

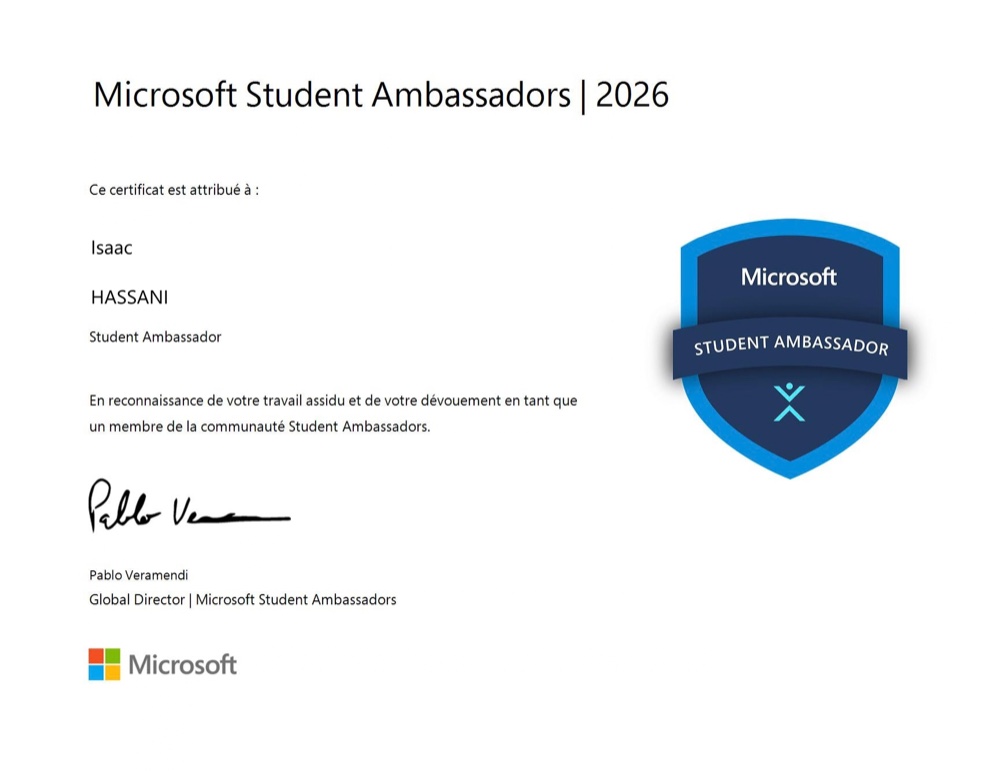
Certificat Microsoft Student Ambassadors 2026 attribué à Isaac Hassani
Voir mon profil Microsoft Learn
04

Projets

Lab pratique · Préparation AZ-104

Gouvernance d'identités et d'accès sur Azure

Mise en place de bout en bout de la gouvernance cloud d'une entreprise fictive : identités, contrôle d'accès et conformité.

Déploiement complet du domaine « Identités et gouvernance » sur Microsoft Azure : gestion des identités Entra ID, contrôle d'accès RBAC, règles de gouvernance (Azure Policy, verrous, tags) et Infrastructure as Code en Bicep. Projet entièrement documenté sur GitHub.

Microsoft Entra IDAzure RBACAzure PolicyBicepAzure CLIInfrastructure as Code
4 phases
01
Identités

Utilisateurs cloud, invité externe B2B, groupes de sécurité et Microsoft 365 dans Entra ID.

02
Contrôle d'accès (RBAC)

Rôles Propriétaire / Contributeur / Lecteur à différentes portées, héritage, moindre privilège, condition ABAC.

03
Gouvernance

Azure Policy (Deny sur régions non autorisées), verrous de ressources, étiquettes et budgets.

04
Infrastructure as Code

Redéploiement de l'infrastructure via un template Bicep lancé en Azure CLI.

Lab pratique · Préparation AZ-104

Gouvernance, stockage et supervision Azure

Trois projets simulant une organisation fictive : gouvernance d'un abonnement, stockage sécurisé et supervision, en conditions réelles.

Gouvernance (RBAC, rôle personnalisé, Azure Policy, verrous, budgets), stockage construit au portail et en Bicep (redondance, pare-feu, Azure Files, SAS, cycle de vie Blob) et exploitation : alertes Azure Monitor, sauvegarde Recovery Services et journaux en KQL.

Azure PolicyRBACStockage · Azure FilesBicepAzure MonitorLog Analytics · KQL
3 phases
01
Gouvernance

Identités et B2B, RBAC avec rôle personnalisé, Azure Policy (Deny et Modify), verrous et budget avec alerte.

02
Stockage

Redondance (LRS à GZRS), pare-feu et points de terminaison privés, Azure Files, Entra ID vs SAS, cycle de vie Blob. Compte automatisé en Bicep.

03
Supervision et sauvegarde

Alertes Azure Monitor, coffre Recovery Services (sauvegarde quotidienne, rétention 30 jours) et requêtes KQL dans Log Analytics.

D'autres projets cloud arrivent.

Un projet, une opportunité ?

Une mission Azure, un projet DevOps, une idée à creuser ? Parlons-en.

Me contacter